

個人情報の保護は、本番環境だけの課題ではありません。実際の顧客情報をコピーしたテスト環境でも、GDPRなどの個人情報保護規制への対応が必要です。HIPAAのように、個人を識別できる情報の取り扱いを定めた規則についても、データの利用先に注意しなければなりません。テストに使用するデータには、そもそも実在する個人の情報を含めないことが理想的です。Navicat 18の「データマスキング」ツールを使えば、こうしたテストデータの準備を支援できます。本記事では、MySQLのサンプルデータベース「Sakila」を使い、具体的な手順を紹介します。
まずは機密情報を含む列を洗い出す
マスキングを始める前に、個人を特定できる情報がどの列に含まれているかを確認しましょう。GDPRとHIPAAでは適用範囲や要件が異なりますが、氏名、連絡先、住所、個人に関連する日付などは、取り扱いに注意が必要な情報です。Sakilaでは、次の列が対象の候補になります。
- addressテーブル:
address、address2、postal_code、phone - customerテーブル:
first_name、last_name、email - paymentテーブル:
amount、payment_date(個人の支払い履歴に関する情報)
一方、customer_idなどのキーは、データ同士の関連付けに使われます。これらを変更せずに残すことで、JOINや外部キーの関係を維持できます。ただし、キーの値もほかの情報と組み合わせることで個人に結び付く可能性があるため、取り扱いには注意が必要です。
操作手順:Sakilaからsakila_testへ
Navicatのデータマスキングウィザードでは、既存のテーブルに対して直接マスキングを行うほか、マスキングしたデータを別のデータベースへ転送できます。テスト環境用のデータを作成する場合は、転送時にマスキングする方法が便利です。転送先には加工後の値が保存されるため、実データをコピーしてから削除・修正する手間を減らせます。
- メインメニューから[ツール]> [データマスキング...]を選択し、データマスキングウィザードを開きます。
- 最初の画面で[マスキングされたデータを別のデータベースに転送]を選択し、[次へ]をクリックします。
- 転送元の接続として本番環境の接続を選び、データベースにsakilaを指定します。次に、転送先としてsakila_testなどの別のデータベースを選択します。転送先のデータベースがまだない場合は、ドロップダウンに新しい名前を入力すると、Navicatで作成できます。
-
address、customer、paymentの各テーブルを選択します。転送モードは[自動]のままにします。このモードでは、すべての行を対象としてマスキングし、フィールド名は変更しません。[詳細]モードでは、転送先のテーブル名やフィールド名を変更したり、処理する行を指定したりできます。一部のデータだけを使用したい場合に便利です。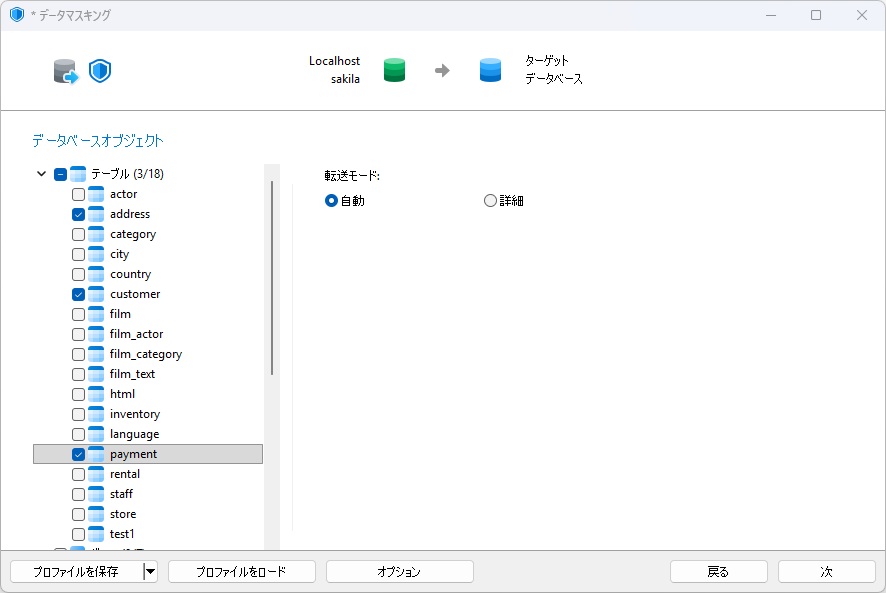
- 次の画面でマスキングするフィールドを選びます。先ほどの「まずは機密情報を含む列を洗い出す」で挙げた列にチェックを入れます。
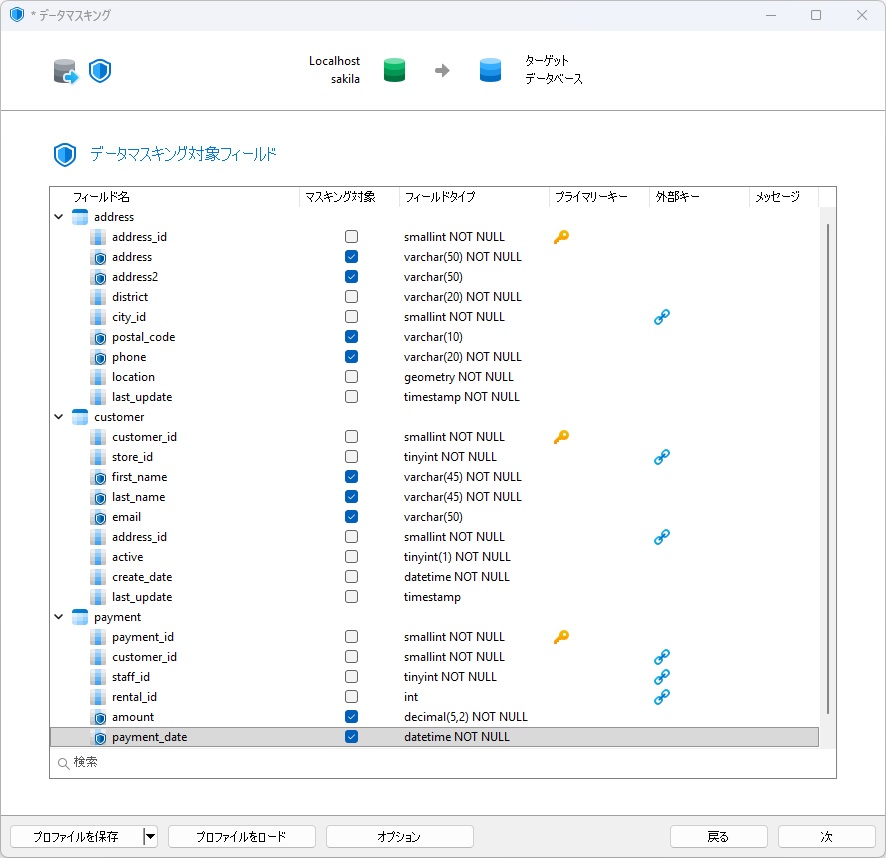
- [データマスキングステージ]画面では、列名、データ型、長さに応じてNavicatがマスキング手法を提案します。用途に合わない場合は、別の手法に変更できます。
- [置換]は、氏名、メールアドレス、住所、電話番号などに適しています。QA担当者が結果を確認しやすいよう、実際のデータに近い形式の架空の値へ置き換えましょう。
- [シャッフル]はamount列に適しています。値を入れ替えることで、金額の分布をある程度保ちながら、元のレコードとの対応関係を変えられます。
- [変動]はpayment_date列に適しています。日付に一定の変化を加えることで、元の支払い日時をそのまま公開せずに、傾向を確認しやすいテストデータを作成できます。
- [NULL化]はpostal_code列に適しています。SakilaではNULLを許容しており、テスト内容によっては郵便番号が不要な場合もあります。
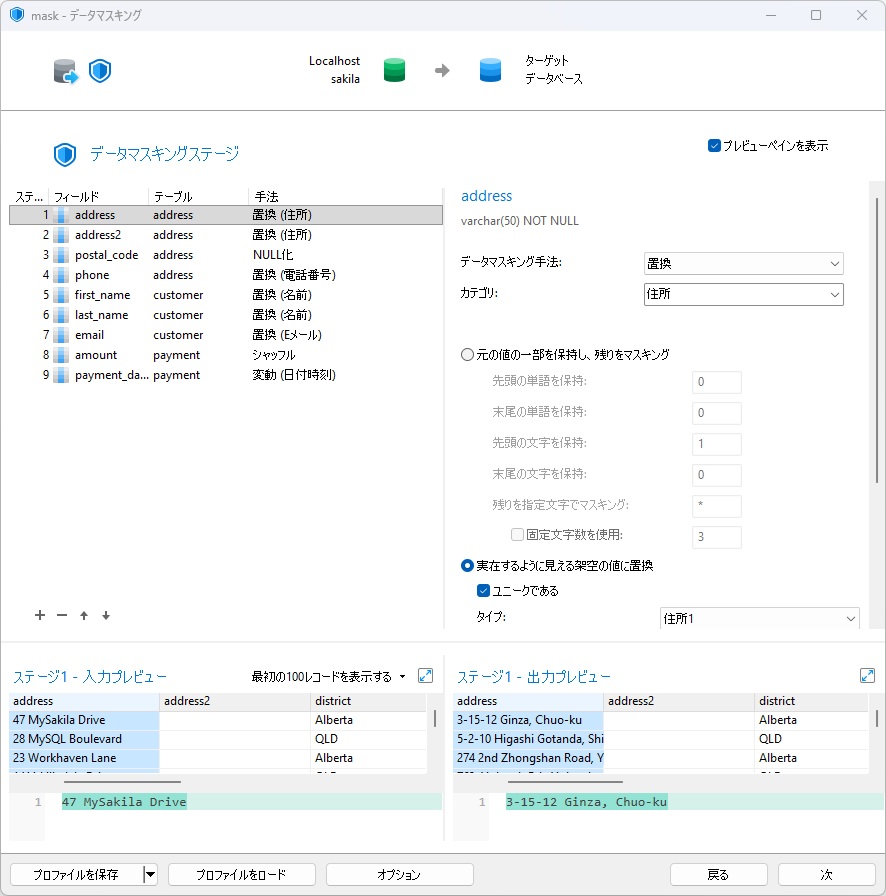
- [サマリー]画面でマスキングの設定内容を確認し、問題がなければ[開始]をクリックして転送を実行します。
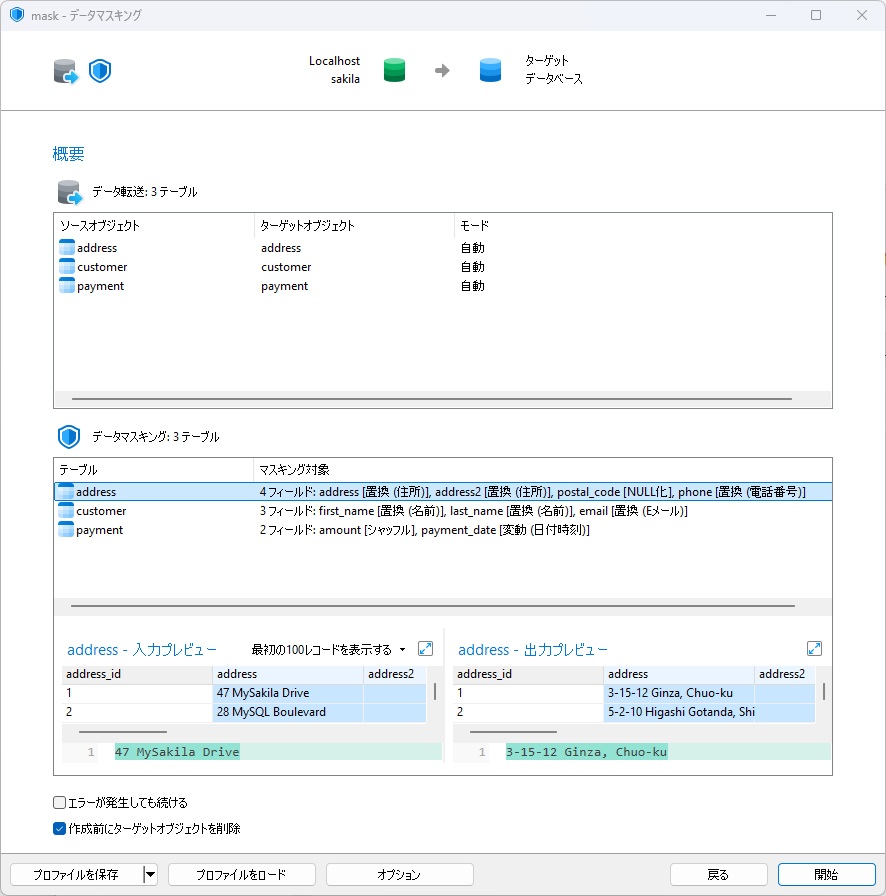
結果の確認と設定の記録
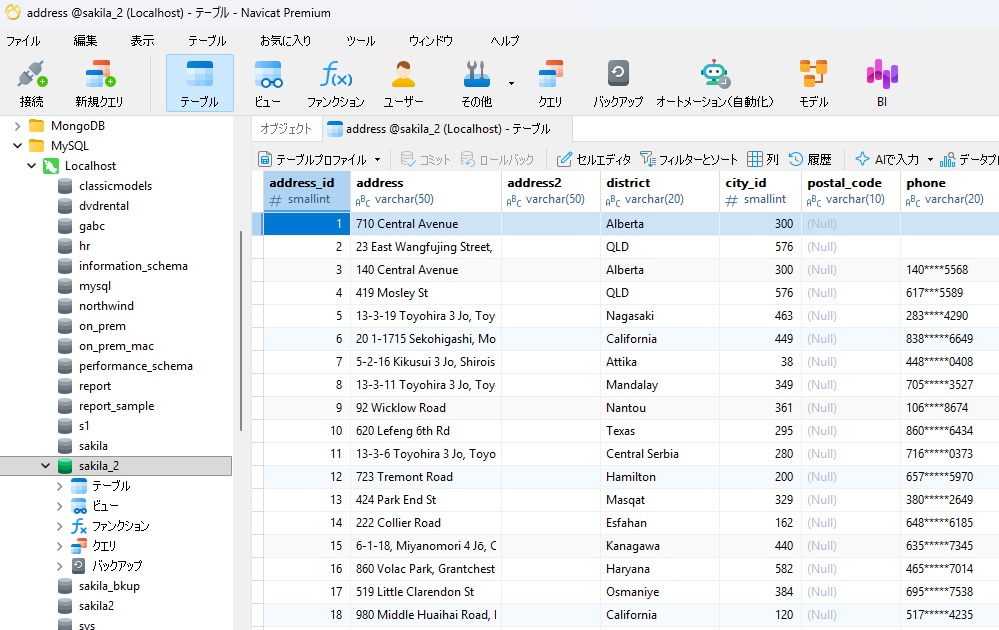
転送が完了したらsakila_testを開き、転送元と比較します。実際の氏名やメールアドレスが残っていないこと、行数が一致していること、customer、rental、paymentを結合した結果に問題がないことを確認しましょう。列の制約にも注意が必要です。たとえばSakilaのphone列にはNOT NULL制約があるため、NULL化するとエラーになります。また、ハッシュ化した値が列の最大長を超えないようにする必要があります。監査などで説明できるよう、各列に適用したマスキング手法を記録しておくことも重要です。
マスキング手法によって、情報を保護できる程度も異なります。[置換]や[NULL化]では元の値を取り除けますが、[ハッシュ化]や[シャッフル]では、ほかの情報との照合によって個人を再識別できる場合があります。そのため、これらを完全な匿名化ではなく、仮名化として扱うケースもあります。s
まとめ
データマスキングは個人情報を保護するための技術的な対策であり、それだけで法令への適合が保証されるわけではありません。実際の運用では、社内の法務・コンプライアンス担当者と要件を確認しましょう。テスト環境へデータを転送する際にマスキングを行えば、データの形式や使いやすさを保ちながら、実データを扱うリスクを抑えられます。まずはSakilaで手順を試し、操作に慣れたら自社のデータベースでも活用してみてください。